
1. Zastrzeż swój PESEL – Twoja cyfrowa tarcza
Jeśli z jakiejś bazy wyciekł Twój numer PESEL, to jest to absolutny priorytet. W Polsce od niedawna mamy potężne narzędzie do obrony przed kradzieżą tożsamości.
1.1. Wejdź w aplikację mObywatel (lub na stronę gov.pl).
1.2. Wybierz opcję "Zastrzeż PESEL" i potwierdź operację.
Zastrzeżenie PESEL-u sprawia, że nikt nie powinien wziąć na Twoje nazwisko kredytu, nie kupi sprzętu na raty ani nie podpisze aktu u notariusza. Gdy sam będziesz chciał załatwić taką sprawę, jednym kliknięciem cofniesz zastrzeżenie, a potem włączysz je ponownie.
Pro tip: Rozważ wykupienie pakietu Alertów BIK (Biura Informacji Kredytowej). Jeśli jakakolwiek instytucja zapyta o Twoją historię kredytową, natychmiast dostaniesz SMS-a.
2. Zmień hasła i skończ z recyklingiem
Złota, choć łamana przez większość internautów zasada mówi: jedno konto, jedno hasło. Jeśli używałeś tego samego hasła do sklepu internetowego, z którego wyciekły dane, do swojej skrzynki pocztowej i konta w banku – jesteś w ogromnym niebezpieczeństwie. Atakujący najpierw sprawdzają skradzione dane logowania w najpopularniejszych serwisach pocztowych i społecznościowych.
2.1. Natychmiast zmień hasło w skompromitowanym serwisie, dla bezpieczeństwa wykonaj to w pozostałych serwisach, nawet jeśli nie uległy wyciekom.
2.2. Zmień to hasło we wszystkich innych miejscach, w których go użyłeś (zacznij od poczty e-mail!).
3. Aktywuj 2FA (Uwierzytelnianie Dwuetapowe)
Nawet jeśli haker ma Twoje hasło i login, uwierzytelnianie dwuetapowe (2FA - Two-Factor Authentication) stanowi dla niego barierę niemal nie do przejścia. To tak zwana "kłódka z dwoma kluczami".
Wszędzie, gdzie to możliwe (poczta, social media, banki, ważne sklepy), włącz logowanie wieloskładnikowe. Zamiast SMS-ów, które można przechwycić, używaj aplikacji autoryzujących, takich jak Google Authenticator lub Microsoft Authenticator. Dla najwyższego poziomu bezpieczeństwa warto zaopatrzyć się w fizyczny klucz zabezpieczeń (np. YubiKey).
4. Zabezpiecz swoje finanse
Jeśli w wycieku znalazły się dane Twojej karty płatniczej (numer karty, data ważności, kod CVV), nie czekaj na cud.
4.1. Zaloguj się do aplikacji swojego banku i zastrzeż kartę. Bank wyśle Ci nową w ciągu kilku dni.
4.2. Uważnie przejrzyj historię transakcji. Przestępcy często zaczynają od pobrania z konta dosłownie kilku groszy, aby sprawdzić, czy karta jest aktywna. Jeśli zobaczysz podejrzane mikropłatności, natychmiast zgłoś to do banku.
Zamiast podpinać główną kartę do sklepów internetowych, korzystaj z kart wirtualnych lub jednorazowych, oferowanych przez wiele banków (np. Revolut).
5. Zasada ograniczonego zaufania: uwaga na manipulacje!
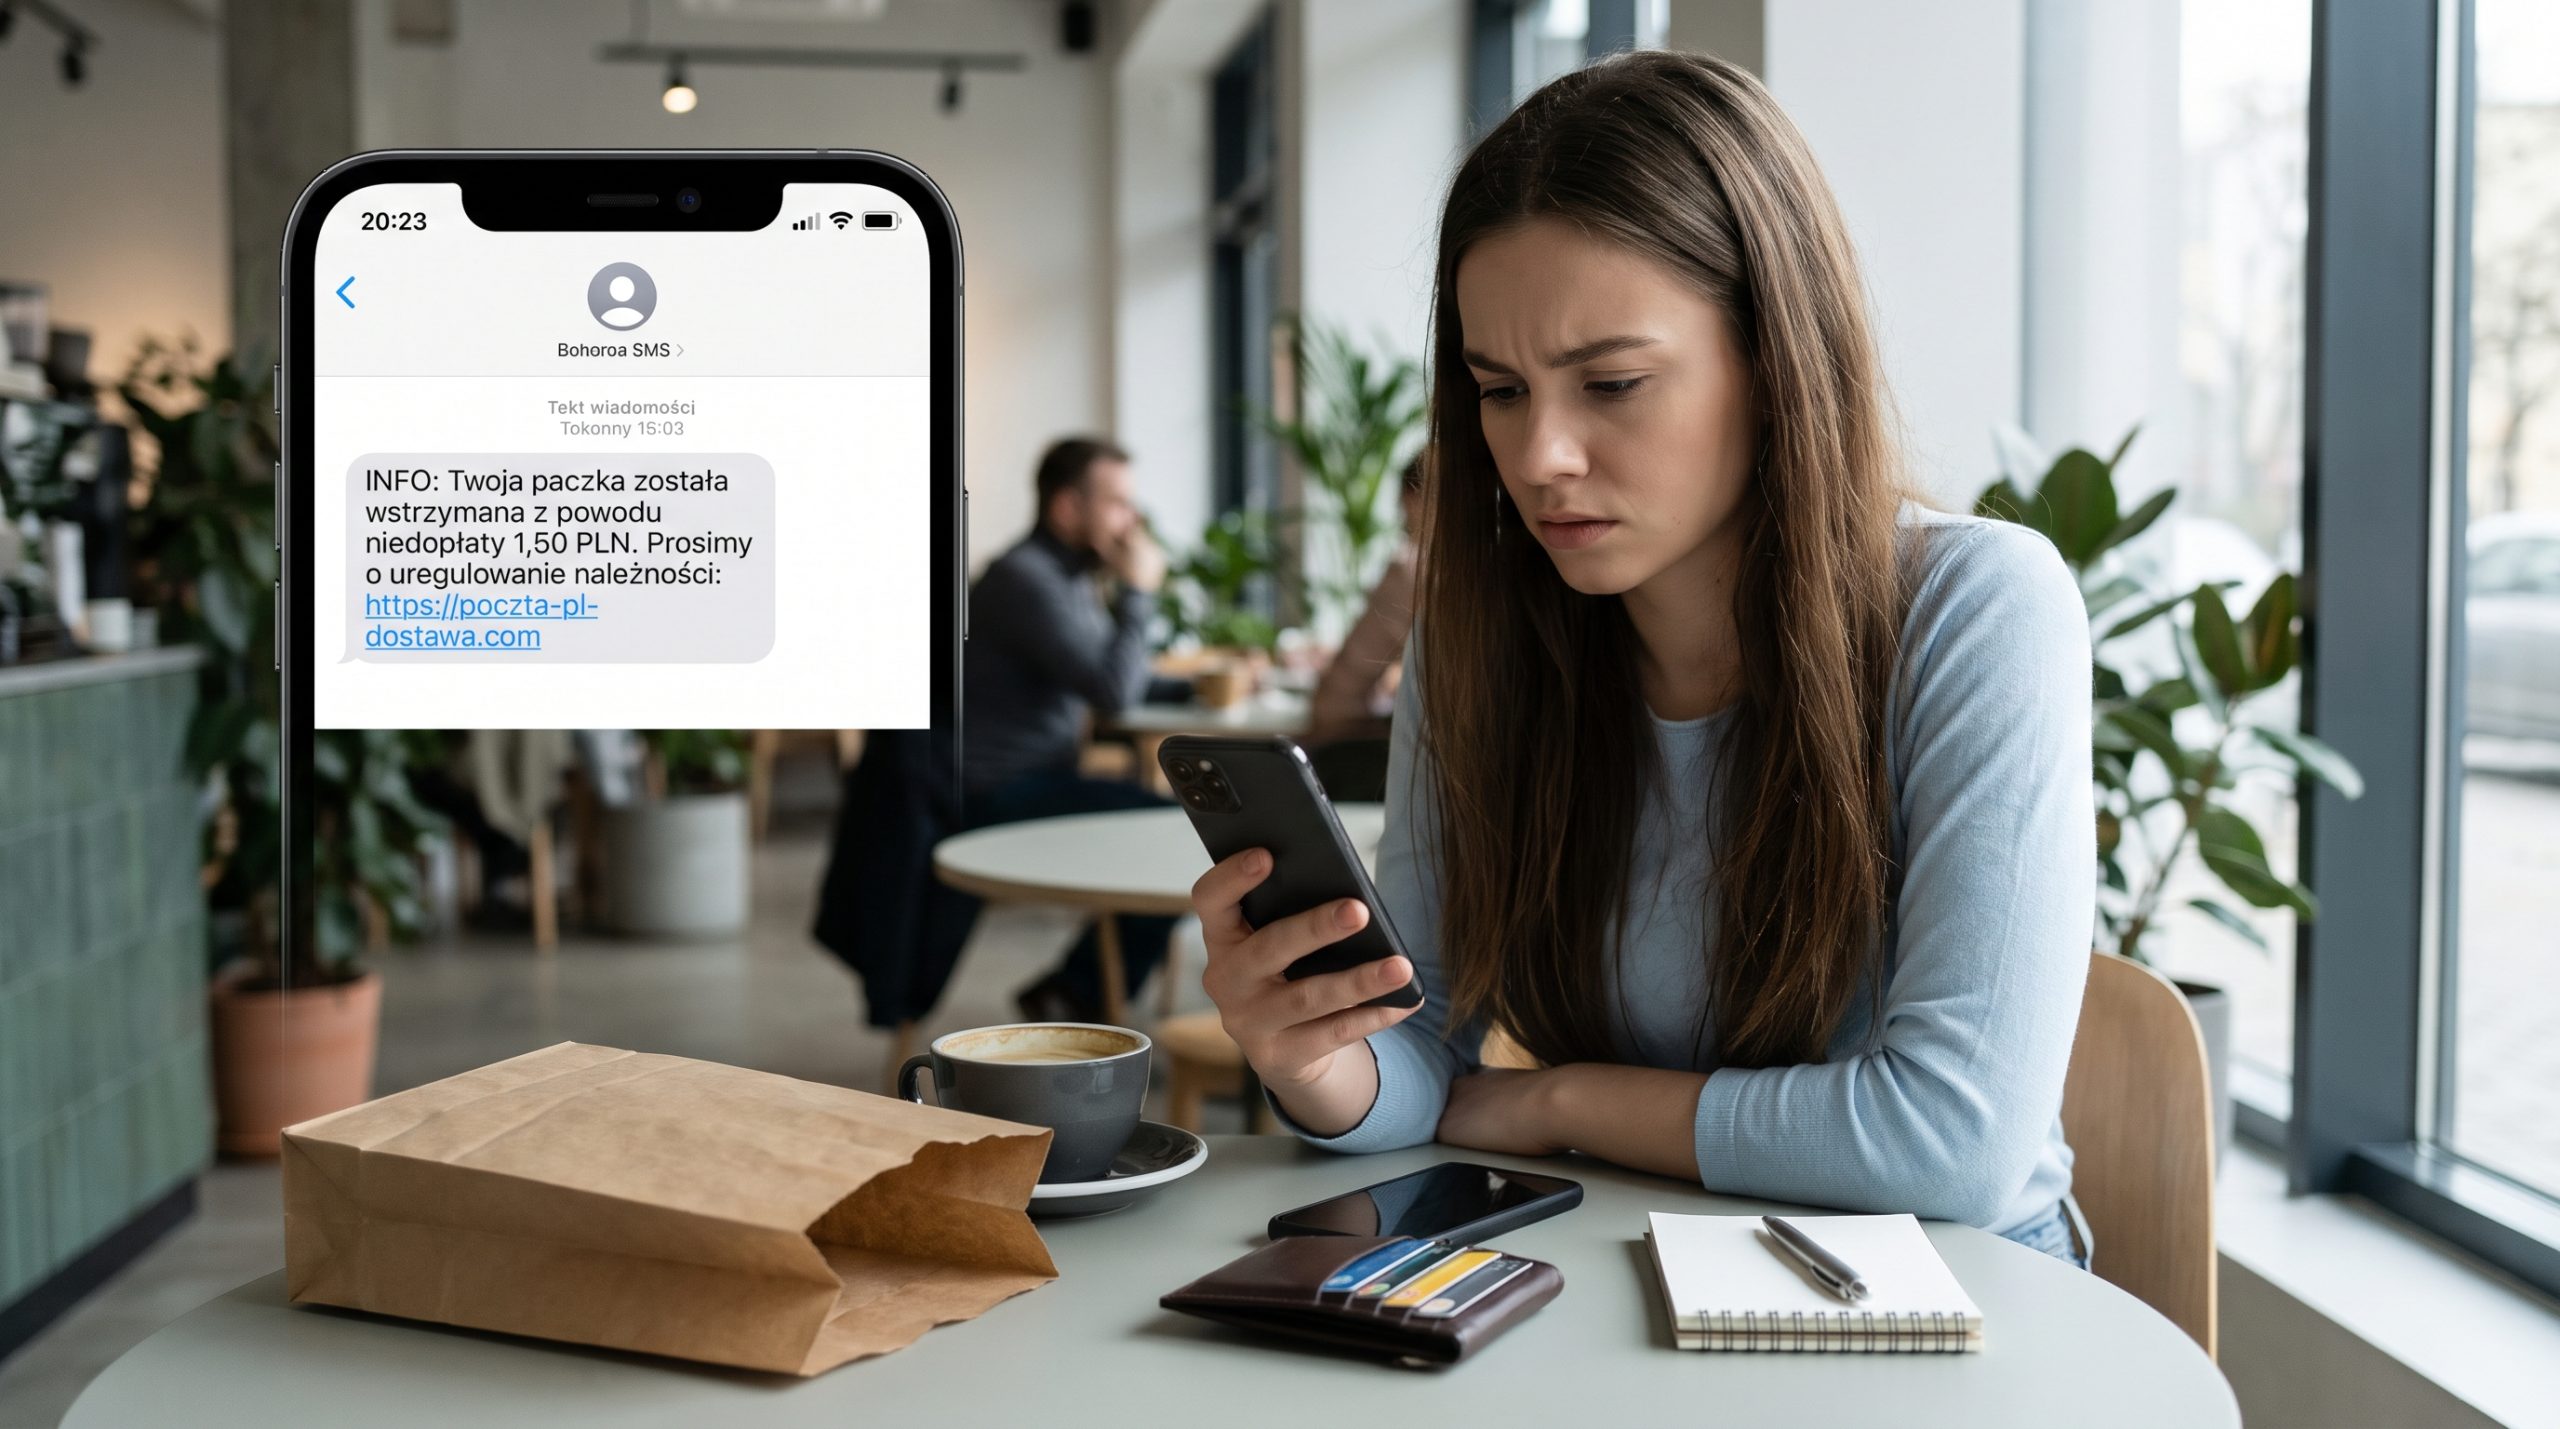
To najważniejszy aspekt psychologiczny wycieku danych. Kiedy przestępcy mają w bazie Twój numer telefonu, imię i nazwisko oraz wiedzą, z jakich usług korzystasz, mogą łatwo uśpić Twoją czujność.Możesz spodziewać się wzmożonych ataków phishingowych. W najbliższych tygodniach bądź ekstremalnie podejrzliwy wobec:
5.1. SMS-ów z linkami od "kurierów" o niedopłacie do paczki.
5.2. Telefonów od "pracowników banku" czy "policjantów", którzy ostrzegają przed włamaniem na Twoje konto i proszą o podanie kodów BLIK lub przelanie środków na "bezpieczne konto". Pracownik banku nigdy nie poprosi Cię o hasło ani pełen numer PIN!
5.3. Maili informujących o blokadzie konta z linkami prowadzącymi do fałszywych stron logowania.