
Analiza Urządzeń Mobilnych
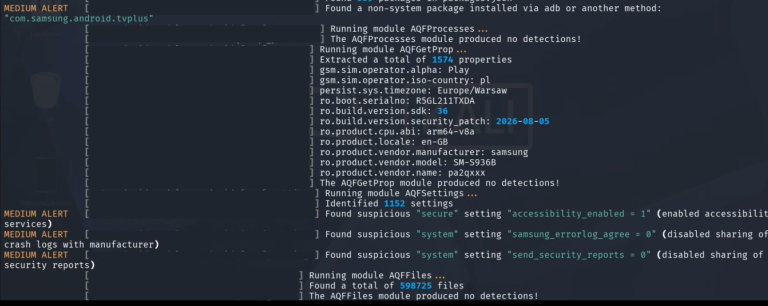
Usługa polega na zaawansowanej analizie informatyczno-śledczej smartfonów (iOS i Android) w celu wykrycia nieautoryzowanej inwigilacji, wycieków danych oraz złośliwego oprogramowania. Z wykorzystaniem wiodących na rynku narzędzi open-source (m.in. Mobile Verification Toolkit – MVT, iLEAPP/ALEAPP) oraz oprogramowania OSForensics, przeprowadzana jest głęboka weryfikacja integralności urządzenia. Analiza ta pozwala na wykrycie zarówno zaawansowanych zagrożeń klasy państwowej (jak Pegasus, Predator), jak i komercyjnego oprogramowania szpiegującego (stalkerware, np. mSpy, FlexiSPY).
Proces badawczy opiera się na ekstrakcji danych z urządzenia (zrzut logiczny lub kopia zapasowa) i analizie artefaktów systemowych, co gwarantuje pełne bezpieczeństwo plików użytkownika oraz brak ingerencji w fizyczną strukturę telefonu.
Szczegółowy zakres analizy:
-
Wykrywanie zaawansowanego Spyware (Pegasus/Predator): Skanowanie wskaźników kompromitacji (IoC) za pomocą MVT oraz analiza logów systemowych pod kątem znanych wektorów ataków zero-click.
-
Detekcja Stalkerware i oprogramowania podsłuchowego: Audyt zainstalowanych aplikacji, ukrytych procesów oraz nieautoryzowanych profili zarządzania (MDM) monitorujących komunikatory, lokalizację i połączenia.
-
Analiza artefaktów systemowych: Badanie baz danych SQLite, logów systemowych i historii połączeń z użyciem OSForensics oraz parserów typu ALEAPP/iLEAPP w celu odtworzenia osi czasu incydentów (timeline analysis).
-
Weryfikacja integralności sieciowej: Sprawdzenie ustawień DNS, certyfikatów root oraz podejrzanych połączeń wychodzących z urządzenia.
-
Raport końcowy: Przekazanie szczegółowego, zrozumiałego raportu z przeprowadzonych działań (wykryte anomalie, zabezpieczone dowody cyfrowe) wraz z rekomendacjami dotyczącymi podniesienia bezpieczeństwa (tzw. hardening urządzenia).
Dla kogo przeznaczona jest usługa?
-
Klienci biznesowi i korporacyjni: Zarządy firm, menedżerowie wysokiego szczebla obawiający się szpiegostwa gospodarczego.
-
Osoby narażone na profilowanie: Dziennikarze śledczy, politycy, prawnicy, aktywiści.
-
Klienci prywatni: Osoby podejrzewające bezprawną inwigilację ze strony partnerów, byłych współpracowników lub wynajętych detektywów.
Przykładowy Cennik
Ze względu na to, że proces wykorzystuje głównie specjalistyczne oprogramowanie open-source, wycena opiera się przede wszystkim na czasie, ekspertyzie analityka oraz złożoności systemu operacyjnego.
Zakres i czas trwania
- Szybki zrzut logiczny, audyt zainstalowanych aplikacji, skan anty-spyware, weryfikacja uprawnień i profili MDM. Szacowany czas: 1–2 dni robocze.
- 1 000 – 1 500 zł
Zakres i czas trwania
- Pełna ekstrakcja, głęboka analiza logów (sysdiagnose / dumpsys), skanowanie wskaźników IoC pod kątem Pegasusa/Predatora, odtwarzanie osi czasu. Szacowany czas: 3–5 dni roboczych.
- 2 500 – 4 000 zł
Zakres i czas trwania
- Pełna analiza kryminalistyczna urządzenia realizowana z najwyższym priorytetem, często wykonywana na miejscu u klienta.
- Dopłata +50% do ceny bazowej
Zakres i czas trwania
- Wykonanie autoryzowanej kopii binarnej/logicznej urządzenia na nośnik klienta do ewentualnych celów dowodowych bez pełnej analizy.
- od 500 zł
Ważne zastrzeżenie: Ograniczenia technologiczne ekstrakcji danych
W związku z rygorystycznymi zabezpieczeniami sprzętowymi (np. układy Secure Enclave w urządzeniach Apple, procesory Titan w Google Pixel) oraz domyślnym, sprzętowym szyfrowaniem pamięci (File-Based Encryption) we współczesnych smartfonach, wykonanie pełnej kopii binarnej (fizycznej) nie w każdym przypadku jest technicznie możliwe.
Możliwość przeprowadzenia ekstrakcji fizycznej zależy bezpośrednio od:
-
Wersji systemu operacyjnego i łatek bezpieczeństwa: W najnowszych, zaktualizowanych wersjach systemów iOS oraz Android producenci regularnie zamykają luki pozwalające na niskopoziomowy dostęp do pamięci.
-
Dostępności exploitów (Jailbreak/Root): Uzyskanie pełnego zrzutu pamięci wymaga przełamania zabezpieczeń telefonu, co dla najnowszych modeli często jest niewykonalne poza warunkami laboratoryjnymi z użyciem sprzętu klasy rządowej.
-
Szyfrowania: Nawet w przypadku udanego zrzutu binarnego z nowoczesnego telefonu, „pusta” przestrzeń dyskowa (zawierająca usunięte pliki) pozostaje zaszyfrowana, co uniemożliwia ich odzyskanie techniką data carvingu.
Z tego względu każde zlecenie jest poprzedzone wstępną analizą wykonalności. Jeśli wykonanie kopii binarnej jest zablokowane przez architekturę urządzenia, usługę realizujemy w oparciu o najszerszą dostępną kopię logiczną lub zrzut pełnego systemu plików (Full File System – FFS), co w zdecydowanej większości przypadków jest w zupełności wystarczające do wykrycia oprogramowania szpiegującego i analizy śledczej.