
Monitoring i analiza sieci komputerowych
Usługa polega na zaawansowanym badaniu ruchu sieciowego (LAN/WLAN) oraz infrastruktury brzegowej w celu identyfikacji nieautoryzowanego dostępu, wycieków danych oraz ukrytej komunikacji złośliwego oprogramowania. Wykorzystując sprawdzone narzędzia open-source (m.in. Wireshark, Zeek, Suricata, Nmap, Security Onion), przeprowadzamy audyt pasywny i aktywny, weryfikując, czy firmowa lub prywatna sieć jest bezpieczna i wolna od urządzeń podsłuchowych.
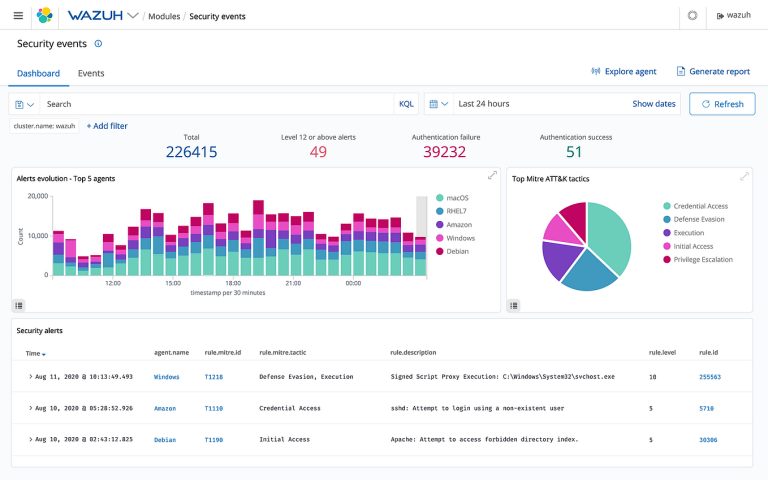
Szczegółowy zakres analizy:
-
Analiza przechwyconego ruchu (PCAP): Inspekcja pakietów sieciowych w celu wykrycia anomalii, tunelowania danych (np. przez DNS/ICMP) oraz beaconingu charakterystycznego dla oprogramowania typu ransomware i spyware.
-
Wykrywanie urządzeń typu „Rogue” i ukrytego IoT: Skanowanie topologii sieci w celu odnalezienia nieautoryzowanych urządzeń wpiętych fizycznie do switchy (np. mikrokomputery szpiegujące typu Raspberry Pi, ukryte kamery IP).
-
Audyt bezpieczeństwa Wi-Fi: Analiza propagacji fal radiowych na miejscu (on-site). Wykrywanie punktów dostępowych podszywających się pod sieć firmową (Evil Twin), testowanie siły haseł (WPA2/WPA3) oraz weryfikacja poprawności separacji sieci dla gości od sieci produkcyjnej (VLAN).
-
Weryfikacja logów urządzeń brzegowych: Badanie historii połączeń na routerach i zaporach sieciowych (Firewall) pod kątem prób ataku z zewnątrz (np. brute-force na usługi RDP/VPN).
Dla kogo przeznaczona jest usługa?
-
Małe i średnie przedsiębiorstwa (MŚP): Firmy pozbawione dedykowanego działu SOC (Security Operations Center), chcące zweryfikować stan bezpieczeństwa swojej infrastruktury po podejrzeniu włamania.
-
Biura rachunkowe, kancelarie, kliniki: Podmioty przetwarzające dane wrażliwe, wymagające okresowych audytów pod kątem zgodności z RODO/DORA.
-
Osoby prywatne: Osoby podejrzewające, że ich domowa sieć Wi-Fi została skompromitowana przez sąsiadów, hakerów lub w wyniku ataku ukierunkowanego.
Przykładowy Cennik
Usługi sieciowe wyceniane są najczęściej w oparciu o wielkość infrastruktury (liczbę węzłów/urządzeń), czas rejestrowania ruchu oraz konieczność dojazdu na miejsce (analiza fizyczna/radiowa).
Zakres i czas trwania
- Skanowanie wewnętrzne, inwentaryzacja otwartych portów i usług, pasywna analiza 24-godzinnej próbki ruchu pod kątem anomalii.
- 1 500 – 3 000 zł
Zakres i czas trwania
- Głęboka analiza dostarczonych plików PCAP lub logów z firewalla po włamaniu. Identyfikacja wektora ataku, skali naruszenia i wektorów wycieku danych.
- 3 500 – 6 000 zł
Zakres i czas trwania
- Weryfikacja radiowa na miejscu. Wykrywanie ataków typu Evil Twin, weryfikacja autoryzacji 802.1x oraz siły szyfrowania. Szacowany czas: 1 dzień w biurze.
- 2 000 – 4 000 zł
Zakres i czas trwania
- Instalacja i konfiguracja dedykowanej sondy fizycznej lub wirtualnej (Security Onion) do ciągłego monitoringu ruchu. Obejmuje strojenie reguł i szkolenie dla IT.
- od 5 000 zł
Zakres i czas trwania
- Zdalny, cykliczny monitoring logów sieciowych i alertów bezpieczeństwa. Raportowanie anomalii w trybie miesięcznym
- od 3 500 zł / mies.
Ważne zastrzeżenia (ograniczenia prawne i technologiczne):
-
Tytuł prawny: Do przeprowadzenia aktywnego skanowania oraz podsłuchu pakietów sieciowych wymagana jest zgoda prawnego właściciela infrastruktury. Nie wykonujemy analiz sieci należących do osób trzecich.
-
Ograniczenia szyfrowania (TLS/HTTPS): Znaczna część współczesnego ruchu w internecie jest szyfrowana (end-to-end). Bez wdrożenia odpowiednich certyfikatów rozszywających na urządzeniach końcowych, nasza analiza opiera się wyłącznie na metadanych (kto z kim się łączył, jak długo, ile danych przesłano), a nie na bezpośredniej treści komunikatów.