
Analiza i odzyskiwanie danych
Usługa łączy zaawansowane techniki odzyskiwania skasowanych lub utraconych plików z ich dogłębną analityką śledczą. Nie ograniczamy się jedynie do przywrócenia dostępu do uszkodzonych wolumenów – naszym zadaniem jest odnalezienie, wyodrębnienie i skategoryzowanie konkretnych informacji dowodowych, takich jak usunięte bazy danych, ukryte arkusze kalkulacyjne, skasowane e-maile czy zniszczone archiwa komunikatorów.
Proces ten wykorzystuje potężne oprogramowanie analityczne (m.in. OSForensics, Autopsy, PhotoRec, R-Studio) i pozwala na ratowanie danych z dysków twardych (HDD), nośników półprzewodnikowych (SSD), pamięci flash (pendrive, karty SD) oraz serwerów, zarówno po awariach logicznych, jak i celowym sabotażu (formatowanie, masowe kasowanie przed zwolnieniem pracownika).
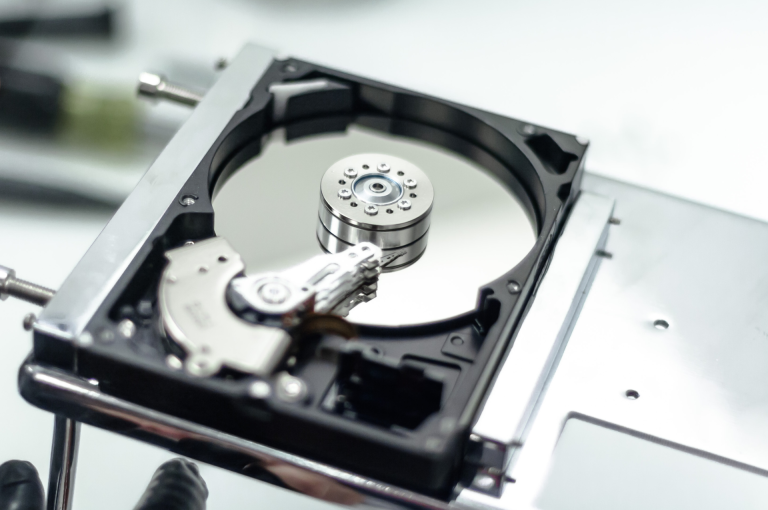
Szczegółowy zakres analizy:
Przywracanie danych z sformatowanych partycji, po opróżnieniu kosza, z uszkodzonych systemów plików (NTFS, exFAT, APFS, ext4) oraz atakach złośliwego oprogramowania (z wyłączeniem zaawansowanego ransomware).
Skanowanie nieprzydzielonej przestrzeni dyskowej (unallocated space) i odzyskiwanie plików na podstawie ich unikalnych sygnatur (nagłówków i stopek), nawet gdy główna tablica alokacji plików (MFT/FAT) uległa zniszczeniu.
Indeksowanie odzyskanych „surowych” danych w celu błyskawicznego wyszukiwania po słowach kluczowych, sumach kontrolnych (hash), datach utworzenia i typach plików. Usuwanie duplikatów i przygotowanie czytelnych paczek danych dla prawników.
Wykrywanie użycia oprogramowania do bezpiecznego, wielokrotnego nadpisywania plików (tzw. wiping, np. DBAN, CCleaner) w celu udowodnienia celowego niszczenia materiału dowodowego.
Dla kogo przeznaczona jest usługa?
Firmy odzyskujące dane z komputerów po zwolnionych pracownikach, którzy próbowali zatrzeć ślady defraudacji lub kradzieży bazy klientów.
Poszukujące dowodów do spraw cywilnych, gospodarczych i karnych, ukrytych w ogromnych zbiorach nieustrukturyzowanych danych
Osoby prywatne, które w wyniku błędu lub celowego działania osób trzecich utraciły dostęp do kluczowych dokumentów, zdjęć czy archiwów.
Przykładowy Cennik
Wycena odzyskiwania danych jest uzależniona od rodzaju nośnika, przyczyny utraty danych (awaria logiczna vs. sprzętowa) oraz konieczności przeprowadzenia dodatkowej analizy śledczej nad odzyskanym materiałem.
Zakres i czas trwania
- Przywracanie skasowanych plików, formatowanie, uszkodzone tablice partycji (dyski HDD, pendrive, karty SD do 1 TB).
- 1 000 – 2 500 zł
Zakres i czas trwania
- Rzeźbienie danych po celowym sabotażu lub reinstalacji systemu, analiza nieprzydzielonej przestrzeni. Odpowiada czasowo złożonym śledztwom.
- 3 000 – 6 000 zł
Zakres i czas trwania
- Indeksowanie dużych wolumenów danych, filtracja, deduplikacja, wyszukiwanie słów kluczowych i przygotowanie paczki dowodowej.
- od 2 500 zł (często łączone z rzeźbieniem)
Zakres i czas trwania
- Awaria mechaniczna głowic w HDD, zatarcie silnika, uszkodzenia elektroniki (PCB) – wymaga użycia specjalistycznego laboratorium.
- od 3 500 zł (wycena indywidualna)
Zakres i czas trwania
- Ręczne składanie fragmentarycznych baz danych (np. uszkodzonych plików SQLite), naprawa nagłówków plików wideo.
- 250 – 400 zł / h
Kluczowe zastrzeżenia (ograniczenia technologiczne wpisane w ofertę):
W nowoczesnych dyskach półprzewodnikowych (SSD) i smartfonach, usunięcie pliku natychmiast wyzwala komendę TRIM/UNMAP, która bezpowrotnie czyści komórki pamięci w tle, by utrzymać wydajność dysku. Odzyskanie skasowanych plików z działającego dysku SSD po zadziałaniu funkcji TRIM jest technologicznie niemożliwe, nawet dla sprzętu klasy rządowej.
Skasowane dane można odzyskać tylko wtedy, gdy w ich miejsce fizycznie nie zostały zapisane nowe informacje. Dalsze używanie komputera po utracie plików (nawet samo uruchomienie systemu Windows) drastycznie zmniejsza szanse na sukces.
Powszechnym standardem rynkowym, który buduje zaufanie, jest pobieranie wyłącznie opłaty diagnostycznej (np. 300 zł), a pełnej kwoty dopiero w momencie odzyskania plików kluczowych dla klienta. Nie dotyczy to samego eDiscovery, gdzie praca analityczna jest wykonywana niezależnie od wyniku.