
Sprawdzenie telefonu i komputera
Usługa to szybki, dyskretny i bezinwazyjny audyt bezpieczeństwa osobistego ekosystemu cyfrowego. W przeciwieństwie do pełnej, wielodniowej analizy informatyczno-śledczej (której celem jest poszukiwanie dowodów historycznych do sądu), ten audyt skupia się na tu i teraz: na wykryciu aktywnych zagrożeń, oprogramowania szpiegującego (stalkerware, keyloggery) oraz weryfikacji, czy osoby trzecie nie mają zdalnego dostępu do urządzeń lub chmury klienta.
To usługa pierwszego kontaktu, idealna w sytuacji, gdy klient podejrzewa, że jest podsłuchiwany, zauważył dziwne zachowanie sprzętu (np. szybkie zużycie baterii, samoczynne włączanie się ekranu) lub kliknął w podejrzany link z wiadomości SMS (np. oszustwo na kuriera/dopłatę do prądu).
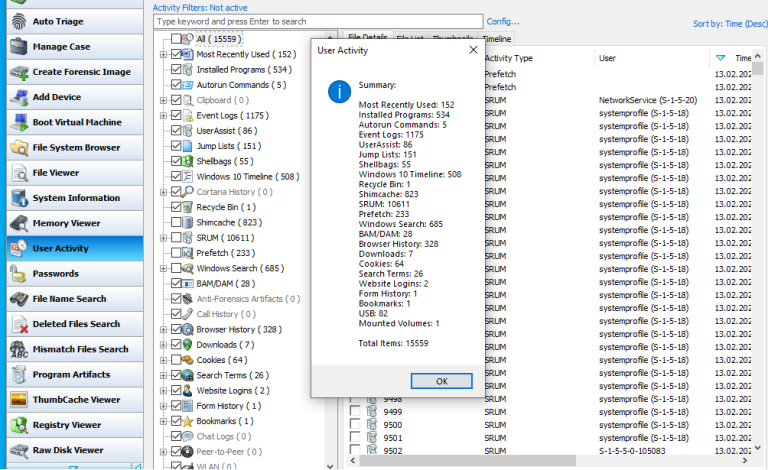
Szczegółowy zakres analizy:
-
Przegląd smartfona (iOS/Android): Poszukiwanie ukrytych aplikacji szpiegujących (mSpy, Cerberus, FlexiSPY), nieautoryzowanych profili zarządzania urządzeniem (MDM), weryfikacja uprawnień aplikacji (dostęp do kamery, mikrofonu, lokalizacji) oraz skanowanie podstawowych wskaźników infekcji (IoC).
-
Audyt komputera (Windows/macOS): Weryfikacja programów uruchamiających się wraz z systemem (autostart), poszukiwanie sprzętowych i programowych keyloggerów (rejestratorów klawiszy), skanowanie antywirusowe typu offline oraz analiza ukrytych procesów działających w tle.
-
Weryfikacja kont i komunikatorów: Sprawdzanie aktywnych sesji logowania w aplikacjach (WhatsApp, Signal, Messenger) oraz na głównych kontach chmurowych (Google Workspace, Apple iCloud), aby wykluczyć, że ktoś zdalnie „klonuje” i czyta wiadomości klienta na innym urządzeniu.
-
Hardening: Usunięcie wykrytych zagrożeń, wylogowanie nieznanych urządzeń z kont klienta, aktualizacja systemów oraz wdrożenie kluczy U2F (np. YubiKey) i silnego uwierzytelniania dwuskładnikowego (2FA).
Dla kogo przeznaczona jest usługa?
-
-
Osoby prywatne: Podejrzewające inwigilację ze strony zazdrosnego partnera, byłego małżonka lub nieuczciwego konkurenta.
-
Kadra zarządzająca i biznes: Przedsiębiorcy udający się w podróże służbowe lub wracający z nich, wymagający upewnienia się, że ich sprzęt nie został skompromitowany podczas pracy w hotelowych sieciach Wi-Fi.
-
Ofiary cyberataków: Osoby, które padły ofiarą phishingu i chcą upewnić się, że ich urządzenia są ponownie bezpieczne do logowania się do banku.
-
Cennik
Zakres i czas trwania
- Skanowanie pod kątem stalkerware, audyt aplikacji i uprawnień, przegląd aktywnych sesji logowania. Czas: 2–4 godziny.
- 800 – 1 200 zł
Zakres i czas trwania
- Kompleksowy przegląd ekosystemu (1 smartfon + 1 laptop). Zapewnia pełniejszy obraz, gdyż ataki często krzyżują się na obu urządzeniach.
- 1 500 – 2 000 zł
Zakres i czas trwania
- Usunięcie wirusów, odcięcie nieautoryzowanego dostępu, konfiguracja menedżera haseł i 2FA.
- 500 – 800 zł
Zakres i czas trwania
- Niezależne badanie samej chmury (bez sprzętu): logi dostępowe, przekierowania poczty, urządzenia zaufane.
- 400 – 600 zł
Zakres i czas trwania
- Jeśli audyt wykryje wirusa, a klient chce iść do sądu, przechodzimy na stawkę informatyki śledczej w celu zrzutu pamięci.
- dopłata od 1 500 zł
Kluczowe zastrzeżenia dla klienta:
-
Ta usługa skupia się na bezpieczeństwie i wykrywaniu zagrożeń. Nie obejmuje odzyskiwania przypadkowo skasowanych zdjęć czy wiadomości.
-
W ramach standardowej ceny klient otrzymuje podsumowanie bezpieczeństwa i listę wykonanych czynności z zaleceniami. Jeśli w trakcie prac wykryjemy oprogramowanie szpiegowskie i klient zażyczy sobie pełnej, procesowej opinii śledczej dla Policji, wymaga to dopłaty i formalnego zabezpieczenia nośnika.
-
Do wykonania usługi klient musi udostępnić kody blokady ekranu (PIN) oraz hasła do kont (np. Apple ID), co wymaga podpisania umowy o zachowaniu poufności (NDA).